چی قراره بگه مَردی؟!
خب سلام ! خوبید ؟
حال توضیح اولیه خیلی ندارم ولی هدف مشخصه دیگه. یه کتاب کوفتی هست که باید یادش بگیریم و قراره فصل به فصل برم جلو .
فصل اولش میفهمیم که اصلا edr چیه و چه اجزایی داره . یه گریزی میزنه به این جماعتی که تو لینکدین هی میگن ما فلان edr رو بایپس کردیم. به زبون ساده بهشون میگه لطفا خفه شید. ( اینکه اون خشنه یا من جای بحثه. ) نهایتا هم بهتون میگه که چالش بزرگ EDR مسئله ی رو به رو شدن با حجم زیادی از اطلاعات و False Positive هست.
خب .. اگر یول هستید و بیش از ۲ کلمه ی استفاده شده در بالا رو متوجه نشدید بیاید پایین تا سینک بشیم .
Evading Youlness ( دوری از یول بودن )
خب از این جهت که یول نباشیم و طبق معمول پست ها ادبیاتمون سینک باشه !
اصلا edr چیه؟ این بابا مخفف Endpoint Detection Response هست .
اگه خیلی یول باشید اینجا میگید خب Endpoint چیه؟ یعنی سیستم انتهایی ! همون کاربر نهایی . مثلا شما که پشت سیستم شرکتتون لم دادید و فایلای .bat باز میکنید میشید یک endpoint و چیزی که از شما در مقابل جهان بیرونی محافظت میکنه بهش میگن چی ؟ یول پروتکتور ؟ نه ! EDR !
بعد شاید بپرسید که ما یدونه آنتی ویروس نود۳۲ داریم اون چی چیه؟
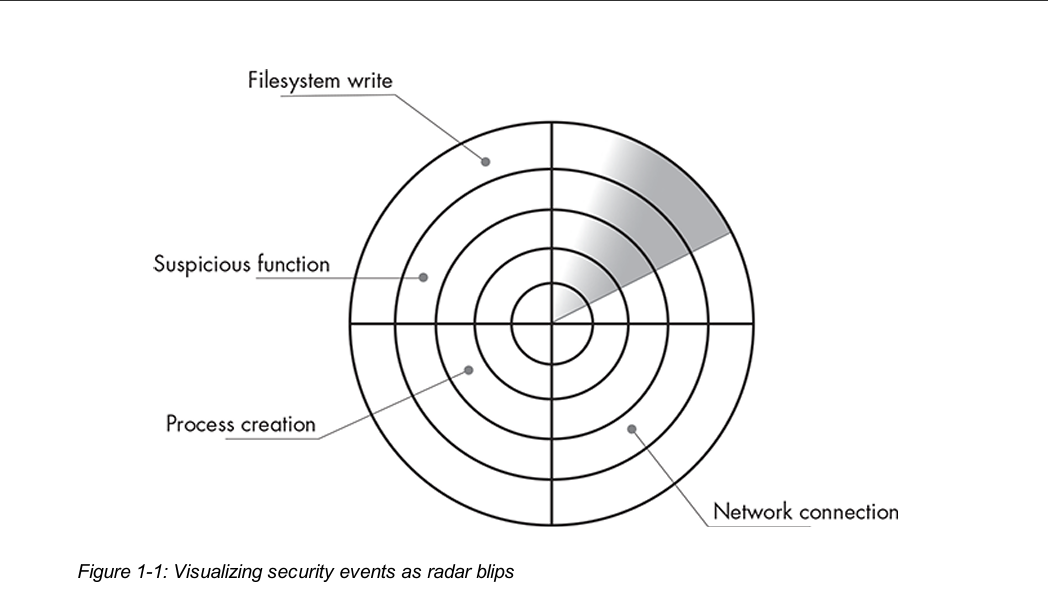
خب یک فرق ریز وجود داره بین AV , EDR . اون اینه که EDR ها روی یک سیستم سعی میکنن اطلاعات رو از منابع مختلف جمع آوری کنن و شروع به Corelate کردن اونها میکنن !
یعنی هدف AV در نهایت یک دسته بندی بین مخرب بودن و نبودن یک فایله ولی هدف EDR تحلیل یک جریان مخربه ! هی میپرسه این از کجا اومده ؟ بابا ننه ش کیا هستن ؟ چه api هایی رو کال کرده که رسیده به اینجا؟
ولی AV نه ! این مدلیه که خب هشات چیه؟ ساختار PE ایت چیچی داری ؟ امنه؟! آقا امنه باز کن بره .
اجزای یک EDR
تو این بخش از کتاب برای edr چهار کامپوننت در نظر میگیریم که بتونیم edr هارو بهتر بفهمیم . من به ترتیب کتاب نمیگم چون بنظرم نویسنده بد گفته ولی خب. بریم سراغ اولی !
نویسنده خطاب به ریسرچرهای لینکدین : کمتر زره زر کنید !
بخدا که حرف کتابه نه من ! اگه تو لینکدین ریسرچرهای امنیت رو ببینید دارن محصولات امنیتی رو جرواجر میکنن . مثلا سنتینل وان رو عین کره بایپس میکنه و فیلم میذاره میگه عشق کردید چی زدم ر ؟!
اول از همه طرف میگه ببین قابلیت های edr در طول زمان و بین سازمان ها مختلفه. مثلا تو یه سازمان واقعا ممکنه PsExec باز باشه و سخت گیری روش نباشه ! بالاتر خوندید که شما میتونید رول بنویسید و با نیازهاتون کاستوم کنین .
دوم اینکه منظور از کلمه بایپس چیه؟ آیا edr کلا نتونسته دیتکت کنه یا نه edr به جای بلاک خودکار مثلا alert داده و نیاز به واکنش و دخالت انسانیه !
سوم اینکه بایپس هیچوقت همگانی نیست ! امکان داره تکنیکی که یک پژوهشگر میگه یک محصول رو روی یک کانفیگ مشخص دور بزنه و این اصلا بدین معنا نیستش که تموم edr های دنیارو رنده میکنید !
خلاصه که یکم آروم تر ...
Brittle VS Robust
اینجام خیلی مطلب مهمی نداشت فقط اسمشونو بدونیم خوبه. ما دو نوع روال دیتکشن داریم که به اولیش میگیم Brittle یا شکننده. به این معنا که بیایم ioc هایی بذاریم که تغییرش کار آسونی باشه . مثلا هش یک فایل PE رو کنیم معیار شناخت بدافزار. خب هر یولی میدونه هش فایل یا اسم فایل معیار مناسبی نیست.
در مقابل robust ها میان که ممکنه حتی با الگوریتم های ماشین لرنینگ آموزش دیده برای همون کانتکست کار کنن. یعنی چون محیط رو میفهمن میتونن نرخ False Positive رو بسیار کمتر کنن.
طراحی ایجنت چه شکلیه؟
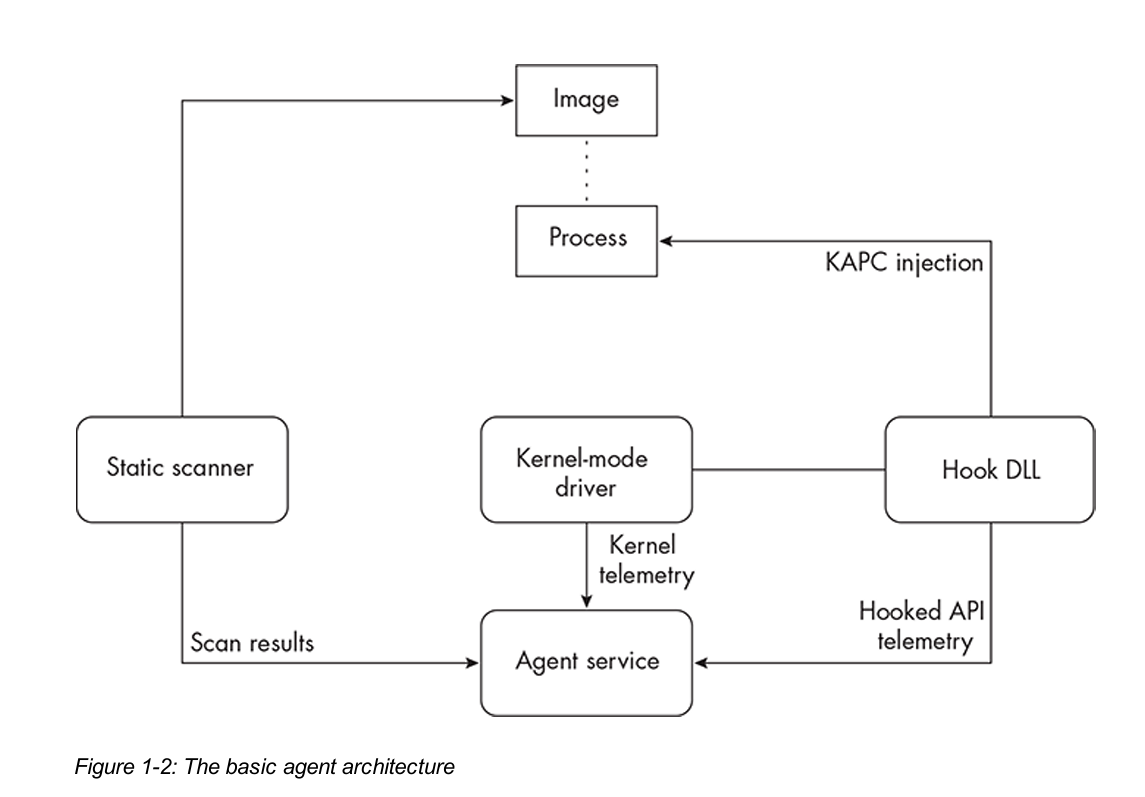
ایجنت بخشای مختلفی داره که قصدشون جمع آوری تلمتری هاست البته با سنسور.
یک قلم Static Scanner داره که میتونه روی ایمیج های PE و یا فضای مموری اسکن هایی رو انجام بده که بفهمه یارو مخربه یا نه.
یه Hooking DLL داریم که بخش بسیار جذابیه و یک فصل کتابه مفصل میگتش .
کرنل درایور دارن که مسئول اینجکت کردن DLL ها هستن که بندازن در هر پروسس.
و نهایتا یک agent service که اجزای قبلی رو گردهم میاره و داده هارو میتونه کورلیت کنه و نهایتا به سرور مرکزی edr بفرسته.
انوع Bypass
اینجا یک تفکیک قشنگی وجود داره که میگه بایپس ها چه انواعی دارن و چرا اتفاق میفتن؟
اولین موردش Configuration Bypass هست. ما دونستیم که edr ها یک Telemetry Source دارن که سنسور ها اونارو جمع اوری میکنن. اما اگر سنسور ها نتونن اینکارو درست انجام بدن اصطلاحا Coverage gap ایجاد میشه و مهاجم میتونه بپره !
مورد بعدی Perceptual Bypass هست. به این معنا که اون ایجنت بنده خدا اصولا توانایی جمع آوری تلمتری های لازم برای کارشو نداره !مثلا ایجنته نمیتونه اینتراکشن های فایل سیستمی رو مانیتور کنه .
مورد بعدی Logical Bypass هست . ما بالاتر راجع به Detection Rule ها خوندیم . این مورد بایپس دقیقا سو استفاده از همین رول هاست که ما بتونیم میون rule های نوشته شده گپی پیدا کنیم که مورد مخرب رو پوشش نداده !
و مورد نهایی Classification Bypass هست. این یکم تریکی تره ! به این معنی که با اینکه ایجنت داره رفتار و تلمتری رو میبینه ولی ادله کافی برای مخرب نشون دادن یک پراسس رو نداره ! مثل اینکه یک c2 داشته باشیم که خیلی خوب تونسته خودشو با ترافیک عادی شبکه Blend بکنه و در بره ! واسه همین جدیدا زیاد میبینم که مثلا c2 ترافیک خودشو با پروتکل DNS میفرسته یا حتی با تلگرام جابه جا میکنه.
و همین :) تو این بلاگ پسته سعی کردم فصل اول کتاب edr evasion رو به شکل خلاصه بیان کنم و ارائه بدم . امیدوارم بتونم ادامه دار این کتاب رو ببرم جلو و به شکل پرکتیکال مطالب توش رو بیان کنم. :)
READER SIGNALS
Comments 00
Useful additions, corrections, and suspicious vegetables are welcome.
No approved comments yet. You can be first in the moderation queue.
Leave a comment.
It will appear after manual review. Your email is optional, stays private, and is never shown on the site.